В этой статье рассматриваются основные подходы к автоматизации экономических процессов, факторы эффективной организации автоматизации, а также влияние их внедрения на структуру и функционирование современных предприятий.Сущность автоматизации экономических процессов. Организационные основы внедрения автоматизации. Преимущества и вызовы автоматизации экономических процессов. Выводы
Статья раскрывает особенности подготовки, подачи и контроля электронной отчетности в бухгалтерской системе M.E.Doc, с примерами действий пользователя, типовым порядком работы, механизмами подписания и отправки отчетов.Назначение и возможности модуля "Отчетность" в M.E.Doc. Создание отчетов в M.E.Doc: пошаговая инструкция. Автоматизация импорта отчетов из BAS. Автоматическая проверка правильности заполнения отчетов. Подписание отчетов квалифицированной электронной подписью (КЭП). Отправка отчета в контролирующий орган. Получение квитанций и сообщений от контролирующих органов
Статья посвящена организации защиты информации в бухгалтерских программах, особенно в BAS: Бухгалтерия. Рассматриваются функциональные возможности по настройке прав пользователей, повышению безопасности данных, контролю действий в системе, что позволяет эффективно предотвращать утечку данных и мошенничество.Введение: почему важна защита информации в учётных системах. Грамотное создание профилей пользователей и разграничение доступа. Настройка прав пользователей в BAS: Бухгалтерия. Группы доступа: управление ролями и правами. Актуальные вопросы информационной безопасности в бухгалтерии
Любому пользователю информационной системы должна быть назначена роль "Пользователь" по принципу "в том числе". То есть, в общем случае, у любого пользователя должны быть включены минимум две роли: эта и какая-то еще. Без включения этой роли пользователь не сможет войти в информационную базу, без указания какой-нибудь предметной роли пользователь не сможет использовать функциональность прикладного решения.
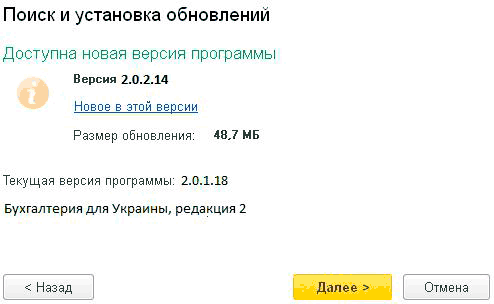
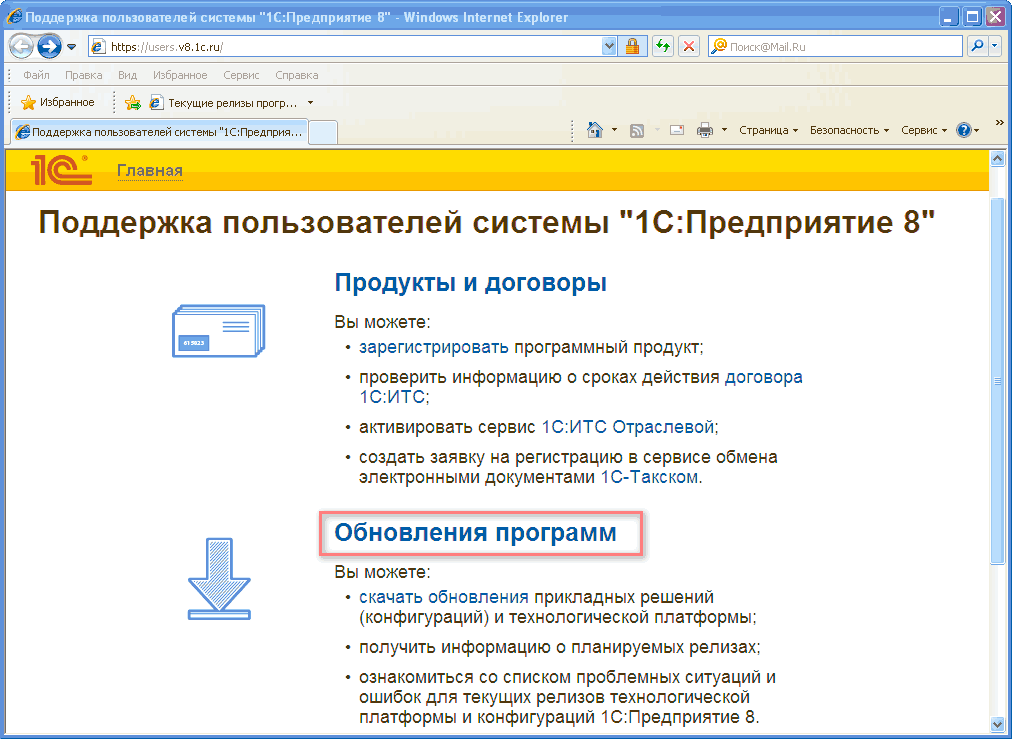
В процессе работы объекты программы не удаляются, а помечаются на удаление. Окончательное удаление объектов, помеченных на удаление, производится с помощью обработки "Удаление помеченных объектов" в разделе "Администрирование" –“ "Поддержка и обслуживание", которая позволяет проверить, можно ли удалить объекты без ущерба для оставшихся данных. Например, если в связи с увольнением сотрудника вы решите удалить соответствующий элемент справочника "Физические лица", обработка проверит, не использовались ли данные этого сотрудника в какихлибо документах или отчетах, хранящихся в информационной базе. Если такие документы или отчеты будут обнаружены, вам будет отказано в удалении элемента справочника. Удаление может проводиться в следующих режимах:Удаление помеченных объектов. Поиск и удаление дублей. Поиск и установка обновлений. Дата запрета изменения данных. Резервное копирование и восстановление. Версионирование. Регламентные и фоновые задания. Журнал регистрации. Активные пользователи. Блокировка работы пользователей. Управление полнотекстовым поиском. Управление итогами и агрегатами
Для отражения в типовых конфигурациях валютных операций необходимы актуальные сведения о курсах валют. В рамках данной статьи будет описан механизм загрузки курсов валют. Примеры, приведенные в статье, моделировались на конфигурации «Бухгалтерия для бюджетных учреждений Украины» (редакция 1.0). Информация, приведенная в статье актуальна также для конфигураций «Комплексный учет для бюджетных учреждений Украины» (редакция 1.0) и «Зарплата и кадры для бюджетных учреждений Украины» (редакция 1.0).
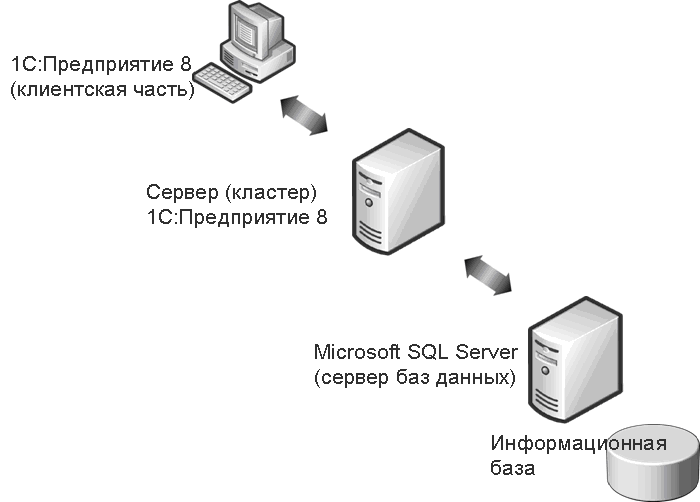
В данной статье рассматриваются вопросы безопасности информационных систем, работающих на платформе 1С:Предприятие 8.1 в клиент-серверном варианте с использованием СУБД MS SQL Server.Краткое содержание:. Механизмы обеспечения безопасности в 1С:Предприятии 8.1. Пример пренебрежения безопасностью MS SQL Server и 1С:Предприятие 8.1. Комплексное понятие безопасности . Участок защиты данных «клиент – кластер 1С:Предприятие 8.1». Участок защиты данных «кластер – СУБД». Участок защиты данных «Человек» . Аудит безопасности системы. 1. Доступ пользователей к административным действиям конфигуратора. 1.1 Выявление угрозы. 1.2 Возможные последствия. 1.3 Меры защиты. 2. Отсутствие разграничений доступа в режиме 1С:Предприятие . 2.1 Выявление угрозы. 2.2 Возможные последствия. 2.3 Меры защиты. 3. Несанкционированный доступ к данным сервера СУБД. 3.1 Выявление угрозы. 3.2 Возможные последствия. 3.3 Меры защиты. 4. Использование «старых» логинов. 4.1 Выявление угрозы. 4.2 Возможные последствия. 4.3 Меры защиты. 5. Несанкционированный доступ к файлам кластера серверов. 5.1 Выявление угрозы. 5.2 Возможные последствия. 5.3 Меры защиты. 6. Уязвимости операционной системы, СУБД . 6.1 Выявление угрозы. 6.2 Возможные последствия. 6.3 Меры защиты. 7. Вирусы, трояны, логгеры . 7.1 Выявление угрозы. 7.2 Возможные последствия. 7.3 Меры защиты. 8. Пароли на мониторах, слабые пароли . 8.1 Выявление угрозы. 8.2 Возможные последствия. 8.3 Меры защиты. 9. Перехват информации . 9.1 Выявление угрозы. 9.2 Возможные последствия. 9.3 Меры защиты. Совет. Определить правомочность использования учетной записи Windows для подключения к базе данных 1С:Предприятия 8.1
Для формирования пакета документов, необходимых для передачи в Госказанчейство и формирования файлов в формате ПО «Мережа W» в конфигурациях «Бухгалтерия для бюджетных учреждений Украины» (редакция 1.0) и «Комплексный учет для бюджетных учреждений Украины» (редакция 1.0) предназначена обработка «Работа с Госказначейством».
В данном разделе изложены особенности настройки распределенного доступа к данным в конфигурации «Бухгалтерия для бюджетных учреждений Украины», редакция 1.0. <dl><dt>Пользователи и группы пользователей. </dt><dt>Настройка распределенного доступа. </dt><dt>Режим распределенного доступа с точки зрения пользователя.</dt></dl>
Пример демонстрирует обработку кодов состояния, которые может вернуть HTTP-сервер. Отдельно обрабатываются ошибки запроса, ошибки сервера и перенаправление на новый URL-адрес.
Пример демонстрирует обработку кодов состояния, которые может вернуть HTTP-сервер. Отдельно обрабатываются ошибки запроса, ошибки сервера и перенаправление на новый URL-адрес.