Елемент <property>
Описано елемент <property> у файлі logcfg.xml: умови запису властивостей подій до технологічного журналу, перелік властивостей і налаштування запису контексту виконання.. Загальна інформація. Перелік властивостей
ЧитатиТема публікацій
Довідкові матеріали за цією темою.
Описано елемент <property> у файлі logcfg.xml: умови запису властивостей подій до технологічного журналу, перелік властивостей і налаштування запису контексту виконання.. Загальна інформація. Перелік властивостей
ЧитатиОписано призначення бізнес-процесів і задач у BAS, карту маршруту та точки маршруту. Розглянуто склад списків бізнес-процесів і задач, їхні стани та виконання задачі.. Список бізнес-процесів. Список задач. Виконання задачі
ЧитатиОписано команди пакетного режиму BAF для створення файлів шаблонів, комплектів поставки, файлів оновлення та цифрового підписання розширення конфігурації.
ЧитатиОписано елемент <dump> файлу logcfg.xml: параметри створення дампів у Windows, типи дампів, копії екрана та використання dumper.exe. Також розглянуто виведення контекстів виключних ситуацій до технологічного журналу.. Виведення контекстів виключних ситуацій
ЧитатиУстановлення прапорця впливає на процес заповнення графіків, що не є змінними.
ЧитатиНаведені у статті приклади відтворювалися в конфігурації «Управління торгівлею для України» (редакція 3.1).
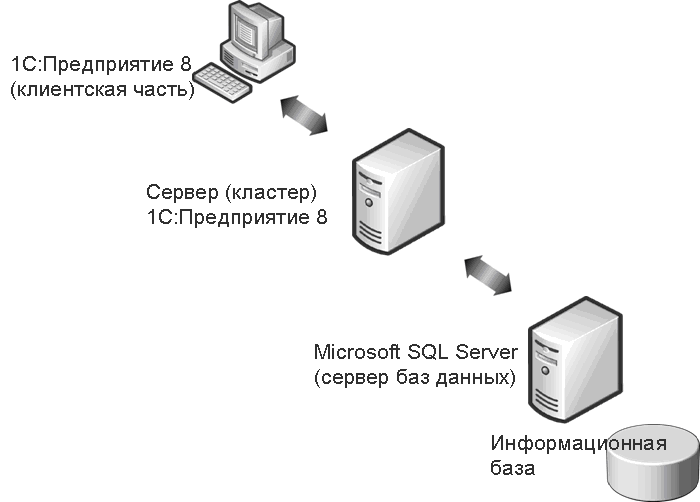
ЧитатиУ цій статті розглядаються питання безпеки інформаційних систем, що працюють на платформі 1С:Підприємство 8.1 у клієнт-серверному варіанті з використанням СУБД MS SQL Server.Короткий зміст:. Механізми забезпечення безпеки в 1С:Підприємстві 8.1. Приклад нехтування безпекою MS SQL Server і 1С:Підприємство 8.1. Комплексне поняття безпеки . Ділянка захисту даних «клієнт – кластер 1С:Підприємство 8.1». Ділянка захисту даних «кластер – СУБД». Ділянка захисту даних «Людина» . Аудит безпеки системи. 1. Доступ користувачів до адміністративних дій конфігуратора. 1.1 Виявлення загрози. 1.2 Можливі наслідки. 1.3 Заходи захисту. 2. Відсутність розмежувань доступу в режимі 1С:Підприємство . 2.1 Виявлення загрози. 2.2 Можливі наслідки. 2.3 Заходи захисту. 3. Несанкціонований доступ до даних сервера СУБД. 3.1 Виявлення загрози. 3.2 Можливі наслідки. 3.3 Заходи захисту. 4. Використання «старих» логінів. 4.1 Виявлення загрози. 4.2 Можливі наслідки. 4.3 Заходи захисту. 5. Несанкціонований доступ до файлів кластера серверів. 5.1 Виявлення загрози. 5.2 Можливі наслідки. 5.3 Заходи захисту. 6. Вразливості операційної системи, СУБД . 6.1 Виявлення загрози. 6.2 Можливі наслідки. 6.3 Заходи захисту. 7. Віруси, трояни, логери . 7.1 Виявлення загрози. 7.2 Можливі наслідки. 7.3 Заходи захисту. 8. Паролі на моніторах, слабкі паролі . 8.1 Виявлення загрози. 8.2 Можливі наслідки. 8.3 Заходи захисту. 9. Перехоплення інформації . 9.1 Виявлення загрози. 9.2 Можливі наслідки. 9.3 Заходи захисту. Порада. Визначити правомірність використання облікового запису Windows для підключення до бази даних 1С:Підприємства 8.1
Читати<em>Сфера застосування: керований застосунок, мобільний застосунок, звичайний застосунок.</em>
Читати<em>Область застосування: керований застосунок, мобільний застосунок, звичайний застосунок.</em>
ЧитатиРобочі процеси можуть також бути запущені від імені іншого користувача, відмінного від того, під яким запускається агент сервера. Докладніше див. посібник адміністратора клієнт-серверного варіанта, <a href="http://its.1c.ru/db/v8doc#content:26:1:issogl1_3.20.swpuser.ini" target="_blank">опис службового файлу swpuser.ini</a>Робота з тимчасовими файлами та каталогами. Передавання файлів між клієнтом і сервером. Див. також
ЧитатиМенеджери, які контролюють випуски, можуть в оперативному режимі спостерігати, коли і скільки продукції вироблено, на який склад її оприбутковано.Документ «Реалізація товарів і послуг»
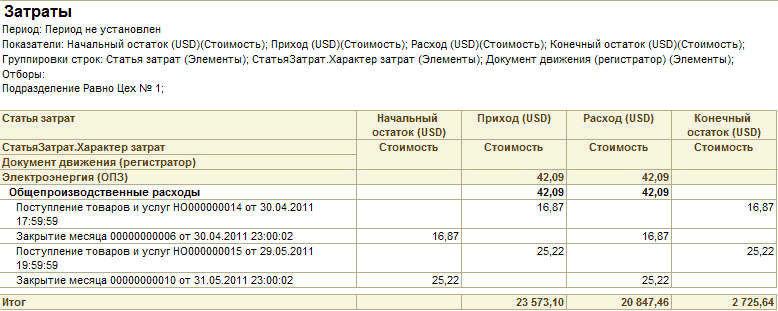
ЧитатиНаш приклад показує, що витрати на обслуговування виробничого процесу ми відносимо до загальновиробничих витрат. Це непрямі витрати, які розподіляються не безпосередньо на продукцію, а розраховуються за алгоритмом і відносяться до вартості виробленої продукції. Знаходимо кнопку "Перейти"
Читати