Особливості веб-клієнта
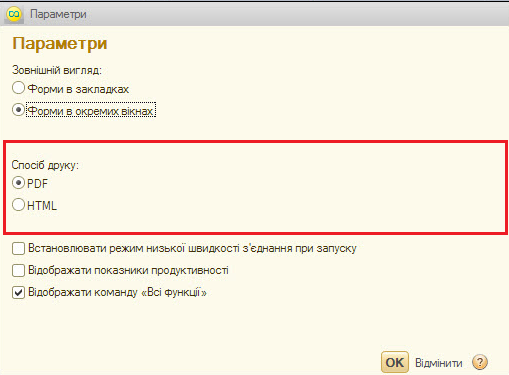
Описано особливості роботи веб-клієнта BAS у різних браузерах: роботу з файлами й вікнами, обмеження табличних документів, друк, комбінації клавіш і режим низької швидкості з’єднання.
ЧитатиТема публікацій
Довідкові матеріали за цією темою.
Описано особливості роботи веб-клієнта BAS у різних браузерах: роботу з файлами й вікнами, обмеження табличних документів, друк, комбінації клавіш і режим низької швидкості з’єднання.
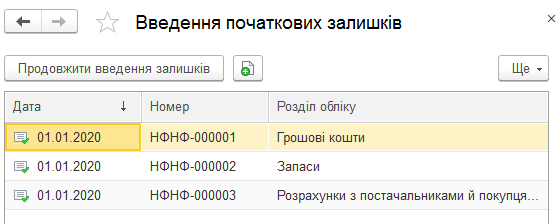
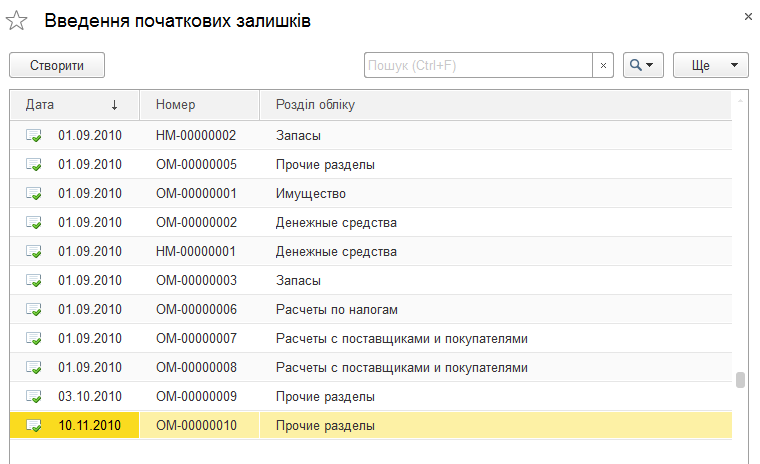
ЧитатиОписано введення початкових залишків у BAS Малий бізнес за допомогою документа «Введення початкових залишків» і завантаження окремих даних з електронної таблиці.
ЧитатиОписано введення початкових залишків документом «Введення початкових залишків» у розділі «Компанія», а також завантаження окремих залишків з електронної таблиці.
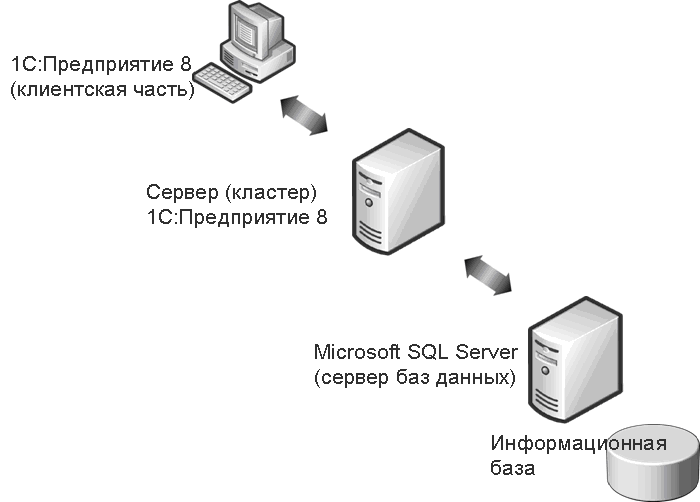
ЧитатиУ цій статті розглядаються питання безпеки інформаційних систем, що працюють на платформі 1С:Підприємство 8.1 у клієнт-серверному варіанті з використанням СУБД MS SQL Server.Короткий зміст:. Механізми забезпечення безпеки в 1С:Підприємстві 8.1. Приклад нехтування безпекою MS SQL Server і 1С:Підприємство 8.1. Комплексне поняття безпеки . Ділянка захисту даних «клієнт – кластер 1С:Підприємство 8.1». Ділянка захисту даних «кластер – СУБД». Ділянка захисту даних «Людина» . Аудит безпеки системи. 1. Доступ користувачів до адміністративних дій конфігуратора. 1.1 Виявлення загрози. 1.2 Можливі наслідки. 1.3 Заходи захисту. 2. Відсутність розмежувань доступу в режимі 1С:Підприємство . 2.1 Виявлення загрози. 2.2 Можливі наслідки. 2.3 Заходи захисту. 3. Несанкціонований доступ до даних сервера СУБД. 3.1 Виявлення загрози. 3.2 Можливі наслідки. 3.3 Заходи захисту. 4. Використання «старих» логінів. 4.1 Виявлення загрози. 4.2 Можливі наслідки. 4.3 Заходи захисту. 5. Несанкціонований доступ до файлів кластера серверів. 5.1 Виявлення загрози. 5.2 Можливі наслідки. 5.3 Заходи захисту. 6. Вразливості операційної системи, СУБД . 6.1 Виявлення загрози. 6.2 Можливі наслідки. 6.3 Заходи захисту. 7. Віруси, трояни, логери . 7.1 Виявлення загрози. 7.2 Можливі наслідки. 7.3 Заходи захисту. 8. Паролі на моніторах, слабкі паролі . 8.1 Виявлення загрози. 8.2 Можливі наслідки. 8.3 Заходи захисту. 9. Перехоплення інформації . 9.1 Виявлення загрози. 9.2 Можливі наслідки. 9.3 Заходи захисту. Порада. Визначити правомірність використання облікового запису Windows для підключення до бази даних 1С:Підприємства 8.1
ЧитатиПримітка: Ця стаття актуальна в тих випадках, коли використовуються СУБД:
ЧитатиПримітка: Ця стаття актуальна в тих випадках, коли використовуються СУБД:
ЧитатиУ цій статті буде розглянуто приклад використання web-сервісів 1С:Підприємства з клієнтських застосунків, написаних на Java та .Net. Приклад заснований на демонстраційному web-сервісі, опис якого розташовано за адресою http://users.v8.1c.ru/ws/products.1cws?wsdl.Клиент Java (JaxWS). Клієнт .Net
ЧитатиУ цьому розділі ви ознайомитеся з панеллю інструментів. Навчитеся керувати їхніми налаштуваннями. І відчуєте різницю порівняно з панеллю інструментів Microsoft Office.Панель інструментів
ЧитатиРішення: Необхідно встановити NET Framework 3.5 SP1 із сайту Microsoft.
ЧитатиУ запитах не слід виконувати з'єднання за допомогою конструкції ОБ'ЄДНАТИ ВСІ рядкових полів обмеженої довжини з полями необмеженої довжини, якщо результат об'єднувального запиту впорядковується за допомогою конструкції ВПОРЯДКУВАТИ ЗА.Див. також
Читати