Для щоденного й автоматичного завантаження курсів валют необхідно в обробці "Завантаження курсів валют" на вкладці "Налаштування" встановити прапорець "Завантажувати курси щодня". Якщо на вкладці "Налаштування" встановлено параметри авторизації проксі-сервера, необхідно перевірити коректність параметрів авторизації проксі-сервера, які зазвичай відомі IT-фахівцю підприємства або системному адміністратору.
Для відображення в типових конфігураціях валютних операцій необхідні актуальні відомості про курси валют. У межах цієї статті буде описано механізм завантаження курсів валют. Приклади, наведені у статті, моделювалися на конфігурації «Бухгалтерія для бюджетних установ України» (редакція 1.0). Інформація, наведена у статті, актуальна також для конфігурацій «Комплексний облік для бюджетних установ України» (редакція 1.0) і «Зарплата і кадри для бюджетних установ України» (редакція 1.0).
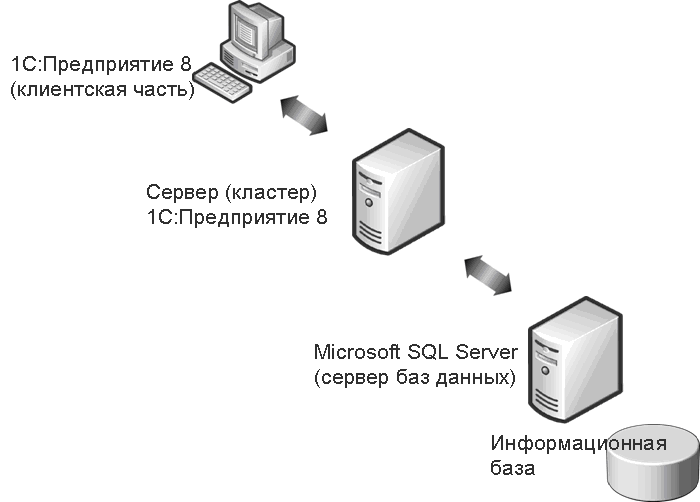
У цій статті розглядаються питання безпеки інформаційних систем, що працюють на платформі 1С:Підприємство 8.1 у клієнт-серверному варіанті з використанням СУБД MS SQL Server.Короткий зміст:. Механізми забезпечення безпеки в 1С:Підприємстві 8.1. Приклад нехтування безпекою MS SQL Server і 1С:Підприємство 8.1. Комплексне поняття безпеки . Ділянка захисту даних «клієнт – кластер 1С:Підприємство 8.1». Ділянка захисту даних «кластер – СУБД». Ділянка захисту даних «Людина» . Аудит безпеки системи. 1. Доступ користувачів до адміністративних дій конфігуратора. 1.1 Виявлення загрози. 1.2 Можливі наслідки. 1.3 Заходи захисту. 2. Відсутність розмежувань доступу в режимі 1С:Підприємство . 2.1 Виявлення загрози. 2.2 Можливі наслідки. 2.3 Заходи захисту. 3. Несанкціонований доступ до даних сервера СУБД. 3.1 Виявлення загрози. 3.2 Можливі наслідки. 3.3 Заходи захисту. 4. Використання «старих» логінів. 4.1 Виявлення загрози. 4.2 Можливі наслідки. 4.3 Заходи захисту. 5. Несанкціонований доступ до файлів кластера серверів. 5.1 Виявлення загрози. 5.2 Можливі наслідки. 5.3 Заходи захисту. 6. Вразливості операційної системи, СУБД . 6.1 Виявлення загрози. 6.2 Можливі наслідки. 6.3 Заходи захисту. 7. Віруси, трояни, логери . 7.1 Виявлення загрози. 7.2 Можливі наслідки. 7.3 Заходи захисту. 8. Паролі на моніторах, слабкі паролі . 8.1 Виявлення загрози. 8.2 Можливі наслідки. 8.3 Заходи захисту. 9. Перехоплення інформації . 9.1 Виявлення загрози. 9.2 Можливі наслідки. 9.3 Заходи захисту. Порада. Визначити правомірність використання облікового запису Windows для підключення до бази даних 1С:Підприємства 8.1
У цьому прикладі описується налаштування Kerberos-автентифікації сервера 1С:Підприємства 8.1 для деякої базової системи, що складається з трьох комп'ютерів: контролера домену, центрального сервера кластера 1С:Підприємства та робочої станції.Опис базової системи. Налаштування контролера домену
Приклад демонструє обробку кодів стану, які може повернути HTTP-сервер. Окремо обробляються помилки запиту, помилки сервера й перенаправлення на нову URL-адресу.
Будь-яка керована форма призначена для відображення та зміни деяких даних. Такі дані, як правило, зберігаються в реквізитах форми. Сукупність цих даних (значення реквізитів форми) називається даними форми.Відкриття форми. Редагування форми. Закриття форми